 KI
Verdächtige Rechnung per E-Mail geöffnet: Was du jetzt am PC prüfen solltest
Inhaltsverzeichnis
Eine Rechnung per E-Mail sieht auf den ersten Blick normal aus: Absender bekannt, Betreff dringend, Anhang im PDF-Format. Erst nach dem Öffnen kommt der Zweifel: War die Nachricht wirklich echt? Gerade gefälschte Rechnungen gehören zu den häufigsten Betrugsmaschen, weil sie alltäglich wirken und schnell angeklickt werden. Wichtig ist jetzt, ruhig zu bleiben und nicht wahllos weitere Dateien zu öffnen oder Zahlungsdaten einzugeben.
Dieser Ratgeber erklärt, wie du nach dem Öffnen einer verdächtigen Rechnung deinen PC, dein E-Mail-Konto und mögliche Zahlungsrisiken sicher prüfst. Die Schritte sind für Einsteiger gedacht und vermeiden riskante Experimente. Wenn du unsicher bist, ob bereits Schaden entstanden ist, oder der Computer beruflich genutzt wird, kannst du direkt ein Ticket erstellen.
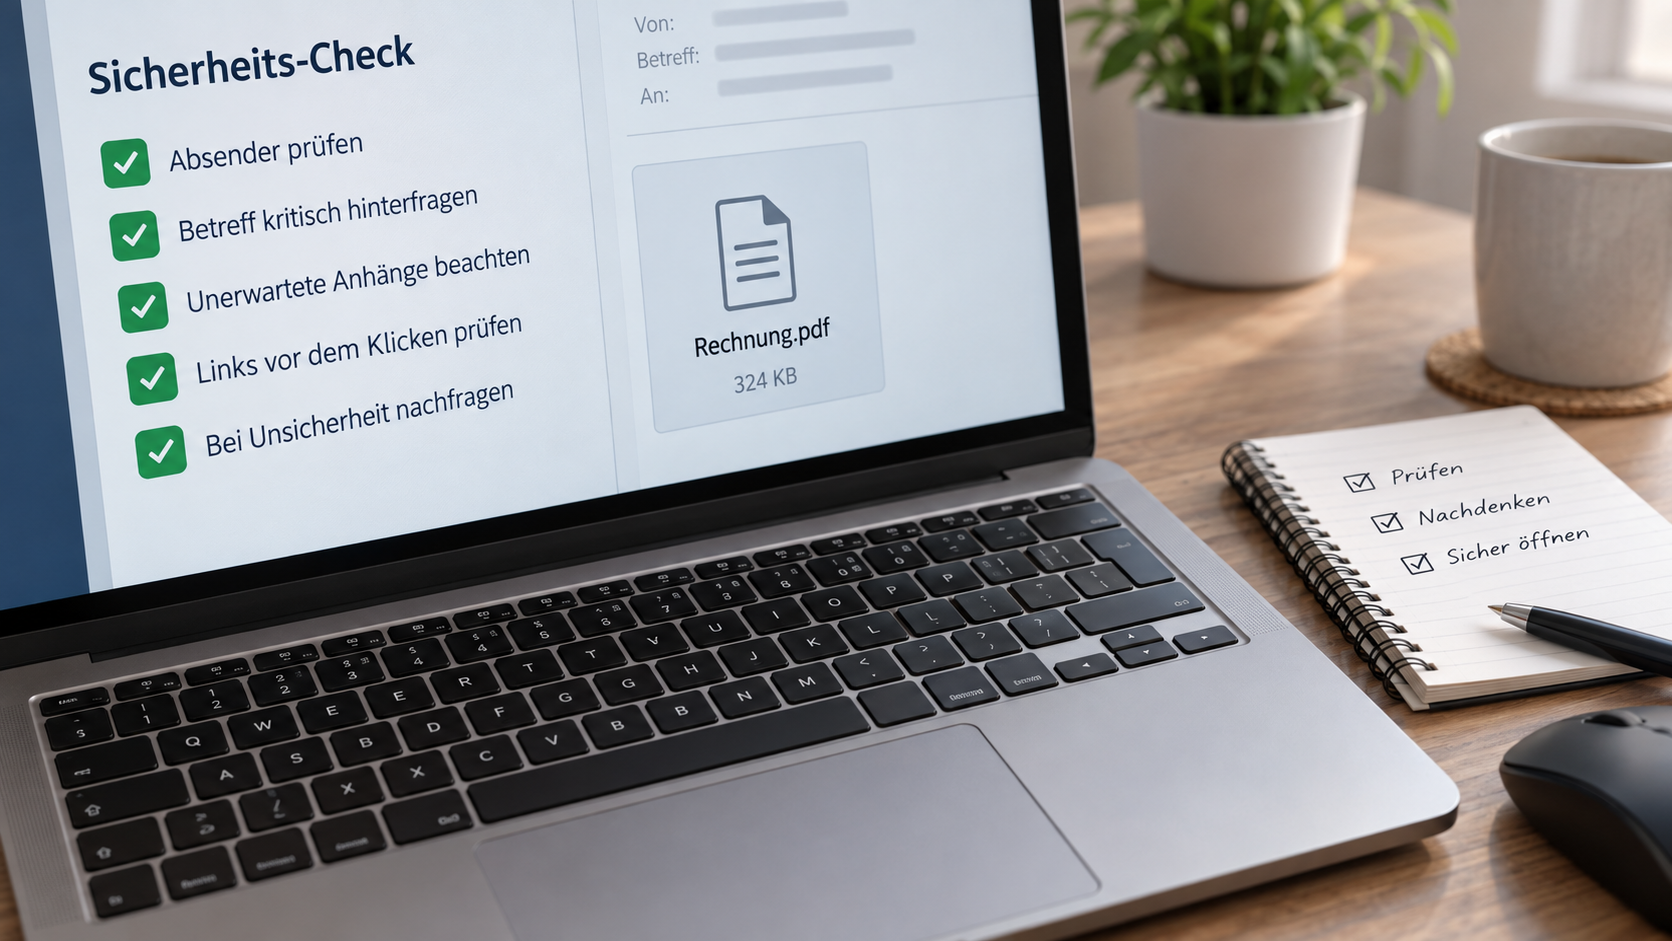
Schnelle Diagnose
- Hast du nur die E-Mail geöffnet oder auch einen Anhang, Link oder eine Schaltfläche angeklickt?
- Wurde eine Datei heruntergeladen, die nicht wie eine normale PDF-Datei aussieht, zum Beispiel mit der Endung .exe, .js, .zip oder .iso?
- Hat der Browser nach dem Klick eine Anmeldeseite, Zahlungsseite oder eine angebliche Sicherheitsmeldung geöffnet?
- Gab es danach ungewöhnliche Meldungen, neue Programme, langsames Verhalten oder unbekannte E-Mails in deinem Postausgang?
- Hast du Zugangsdaten, Bankdaten oder Kreditkartendaten eingegeben?
 KI
Häufige Ursachen
Gefälschte Rechnungen funktionieren, weil sie normale Büroabläufe nachahmen. Viele Menschen öffnen Rechnungen schnell, besonders wenn sie angeblich von Paketdiensten, Energieversorgern, Online-Shops, Mobilfunkanbietern, Handwerkern oder bekannten Plattformen stammen. Betrüger nutzen oft echte Namen, ähnlich aussehende Absenderadressen und Formulierungen wie „Mahnung“, „Zahlung offen“ oder „letzte Erinnerung“.
Nicht jede verdächtige Rechnung enthält automatisch Schadsoftware. Manchmal führt der Link nur auf eine gefälschte Anmeldeseite, die Zugangsdaten abgreifen soll. In anderen Fällen lädt der Anhang weitere Dateien nach, versteckt Makros in Office-Dokumenten oder versucht, den Nutzer zum Ausführen eines Programms zu bewegen. Besonders kritisch wird es, wenn du eine Datei gestartet, Berechtigungen bestätigt oder persönliche Daten eingegeben hast.
Auch echte PDF-Dateien können problematisch sein, wenn sie Links auf betrügerische Seiten enthalten. Deshalb reicht es nicht, nur auf die Dateiendung zu schauen. Entscheidend ist, was du nach dem Öffnen getan hast und ob sich am PC oder in deinen Konten etwas verändert hat.
Schritt-für-Schritt-Lösung
- Internet nicht hektisch trennen, aber weitere Klicks stoppen. Schließe die verdächtige E-Mail und öffne keine weiteren Anhänge daraus. Wenn gerade ein Download läuft, brich ihn ab. Eine sofortige Trennung vom Internet ist nur sinnvoll, wenn du merkst, dass unbekannte Programme starten, Fenster aufgehen oder Daten sichtbar übertragen werden.
- Notiere, was passiert ist. Schreibe kurz auf: Absender, Betreff, Uhrzeit, angeklickter Link oder geöffnete Datei. Diese Informationen helfen später bei der Einschätzung, besonders wenn professionelle Hilfe nötig wird.
- Prüfe die Datei-Endung. Öffne den Download-Ordner und stelle sicher, dass Dateiendungen sichtbar sind. Eine normale Rechnung sollte meist als .pdf vorliegen. Dateien mit .exe, .msi, .bat, .cmd, .js, .vbs, .scr, .zip, .rar, .iso oder .img solltest du nicht öffnen. Wenn du eine solche Datei bereits gestartet hast, überspringe keine Sicherheitsprüfung.
- Starte einen vollständigen Sicherheitscheck. Öffne die Windows-Sicherheit, wähle „Viren- & Bedrohungsschutz“ und führe zuerst eine Schnellüberprüfung aus. Wenn etwas gefunden wird oder du eine ausführbare Datei geöffnet hast, starte danach eine vollständige Überprüfung. Entferne Funde nicht manuell aus Systemordnern, sondern nutze die vorgeschlagenen Aktionen der Sicherheitssoftware.
- Prüfe installierte Programme und Autostart. Schaue unter den installierten Apps nach unbekannten Programmen mit aktuellem Installationsdatum. Öffne außerdem den Task-Manager und kontrolliere den Autostart. Deaktiviere nichts, was du nicht einordnen kannst, ohne vorher zu recherchieren oder Hilfe zu holen.
- Kontrolliere dein E-Mail-Konto. Melde dich direkt über die bekannte Webseite deines Mailanbieters an, nicht über Links aus der verdächtigen Nachricht. Prüfe gesendete E-Mails, Weiterleitungen, Filterregeln und Wiederherstellungsadressen. Unbekannte Regeln oder Weiterleitungen sind ein ernstes Warnzeichen.
- Ändere Passwörter von einem sauberen Gerät aus. Wenn du Zugangsdaten eingegeben hast oder dein Mailkonto auffällig wirkt, ändere das Passwort über ein anderes vertrauenswürdiges Gerät. Aktiviere zusätzlich die Zwei-Faktor-Anmeldung, falls noch nicht geschehen.
- Prüfe Zahlungsrisiken. Wenn du Bankdaten, Kreditkartendaten oder Zahlungsdaten eingegeben hast, kontaktiere deine Bank oder den Zahlungsanbieter über die offizielle Telefonnummer oder App. Warte nicht darauf, dass eine Abbuchung sichtbar wird.
- Melde die Nachricht als Phishing oder Spam. Viele Mailanbieter haben dafür eine Funktion. Lösche die Nachricht erst, nachdem du die wichtigsten Informationen gesichert hast, falls du sie für Support, Bank oder Anbieter brauchst.
Was du besser nicht tun solltest
Installiere keine unbekannten „Reinigungsprogramme“, die dir in Foren, Pop-ups oder Werbeanzeigen empfohlen werden. Solche Tools können das Problem verschlimmern oder selbst unseriös sein. Auch das blinde Löschen von Dateien aus Windows-Ordnern ist riskant, weil du dabei wichtige Systembestandteile beschädigen kannst.
Antworte nicht auf die verdächtige E-Mail und rufe keine Telefonnummern aus der Nachricht an. Betrüger nutzen Antworten oft, um zu bestätigen, dass die Adresse aktiv ist. Verwende stattdessen offizielle Kontaktwege des angeblichen Absenders, zum Beispiel die Webseite, eine bekannte Kundennummer oder eine Telefonnummer von einer alten echten Rechnung.
Überweise kein Geld „zur Sicherheit“, auch wenn die Nachricht mit Mahngebühren, Sperrung oder Inkasso droht. Genau dieser Druck soll dazu führen, dass du nicht prüfst. Eine echte Forderung lässt sich über unabhängige Wege nachvollziehen.
Warnzeichen für einen ernsteren Vorfall
Professionelle Hilfe ist besonders sinnvoll, wenn nach dem Öffnen der Rechnung neue Programme auftauchen, der PC ungewöhnlich langsam wird, der Browser ständig umleitet oder Sicherheitssoftware Funde meldet. Kritisch sind auch unbekannte E-Mails im Postausgang, geänderte Kontoeinstellungen, gesperrte Zugänge oder Zahlungsaufforderungen nach einem Link-Klick.
Wenn du die Rechnung auf einem Arbeitsgerät geöffnet hast, solltest du den Vorfall nicht verheimlichen. Firmenkonten, Kundendaten und gemeinsame Laufwerke können betroffen sein. Je früher geprüft wird, desto eher lässt sich Schaden begrenzen.
Wann professionelle Hilfe sinnvoll ist
Hole dir Unterstützung, wenn du eine Datei ausgeführt hast, Admin-Rechte bestätigt wurden, Zugangsdaten eingegeben wurden oder du nicht sicher beurteilen kannst, was genau passiert ist. Auch wenn der PC für Arbeit, Schule, Online-Banking oder wichtige Dokumente genutzt wird, lohnt sich eine saubere Prüfung.
Ein Techniker kann Logdateien, Autostart-Einträge, Browserprofile, verdächtige Downloads und Kontoeinstellungen strukturiert prüfen. Das ist oft sicherer als mehrere unkoordinierte Reparaturversuche. Wichtig ist dabei, den Zustand nachvollziehbar zu dokumentieren und nicht voreilig alles zu löschen.
FAQ
Ist mein PC infiziert, nur weil ich die E-Mail geöffnet habe?
Meistens nicht. Das reine Anzeigen einer E-Mail ist in modernen Mailprogrammen selten das eigentliche Problem. Kritischer sind geöffnete Anhänge, angeklickte Links, gestartete Dateien und eingegebene Daten.
War eine PDF-Rechnung automatisch gefährlich?
Nicht automatisch. Eine PDF kann harmlos sein, aber auch Links zu Betrugsseiten enthalten oder eine ungewöhnliche Sicherheitslücke ausnutzen. Entscheidend ist, ob du danach weitere Aktionen ausgeführt hast und ob dein System aktuell ist.
Soll ich den PC sofort neu installieren?
Nicht als ersten Schritt. Eine Neuinstallation kann sinnvoll sein, wenn ein ernster Befall bestätigt ist oder das System nicht mehr vertrauenswürdig wirkt. Vorher sollten wichtige Daten gesichert und der Vorfall sauber eingeschätzt werden.
Muss ich mein E-Mail-Passwort ändern?
Wenn du dein Passwort auf einer Seite eingegeben hast, die über die verdächtige Mail geöffnet wurde, ja. Ändere es von einem vertrauenswürdigen Gerät aus und aktiviere die Zwei-Faktor-Anmeldung. Wenn du nur eine Mail gelesen hast, reicht oft eine Kontoprüfung.
Was mache ich, wenn ich bereits bezahlt habe?
Kontaktiere sofort deine Bank oder den Zahlungsdienstleister über offizielle Wege. Je nach Zahlungsart kann eine Rückholung oder Sperrung möglich sein. Sichere außerdem die E-Mail, Zahlungsdaten und den Verlauf.
Kann ich die verdächtige Rechnung einfach löschen?
Wenn du nichts angeklickt und keine Daten eingegeben hast, kannst du sie nach dem Melden als Spam oder Phishing löschen. Wenn bereits etwas passiert ist, bewahre die Nachricht vorerst auf, damit Absender, Links und Anhänge geprüft werden können.
Wenn du Unterstützung brauchst oder nicht sicher bist, ob dein PC und dein Konto sauber sind, kannst du hier ein Ticket erstellen.
Sie dürfen Kommentare lesen, aber nicht schreiben.


